RGPD et IA en cabinet d'architecture : 7 règles pour protéger les plans et les données clients
Pierre-Yves Moutte, Fondateur ARCHI-FLOW | 6 novembre 2026 | 9 min de lecture
Oui, vous pouvez utiliser l'IA sur les plans et les dossiers de vos clients, à condition de choisir un outil qui ne réutilise pas vos données, de signer un contrat de sous-traitance avec son éditeur et de savoir où vos fichiers sont hébergés. Le RGPD (règlement général sur la protection des données) ne vous interdit pas l'IA : il vous rend responsable de ce que vous y déposez. Et un plan de maison associé au nom et à l'adresse d'un client contient des données personnelles.
Dans votre cabinet d'architecture, un chef de projet colle peut-être déjà des comptes rendus de chantier dans un assistant gratuit pour gagner du temps, et vous vous demandez si c'est un problème. À la fin de cet article, vous saurez quelles données de l'agence relèvent du RGPD, qui est responsable de quoi quand vous utilisez un outil d'IA, ce que recommande la CNIL (Commission nationale de l'informatique et des libertés), et vous aurez 7 règles à appliquer dès cette semaine.
Peut-on mettre les plans d'un client dans un outil d'IA sans enfreindre le RGPD ?
Oui, mais pas dans n'importe quel outil : la question n'est pas « IA ou pas IA », c'est « quel outil, avec quel contrat, hébergé où ». Le même plan peut être traité sans risque dans un environnement maîtrisé, et devenir une fuite dans un assistant grand public dont l'éditeur se réserve le droit d'utiliser vos échanges.
La CNIL le dit clairement dans ses questions-réponses sur l'utilisation d'un système d'IA générative (18 juillet 2024) : les utilisateurs ne devraient soumettre que des informations qu'ils sont autorisés à partager, et il est déconseillé de saisir des informations confidentielles, comme des données personnelles, dans un service public grand public.
Trois situations reviennent dans une agence :
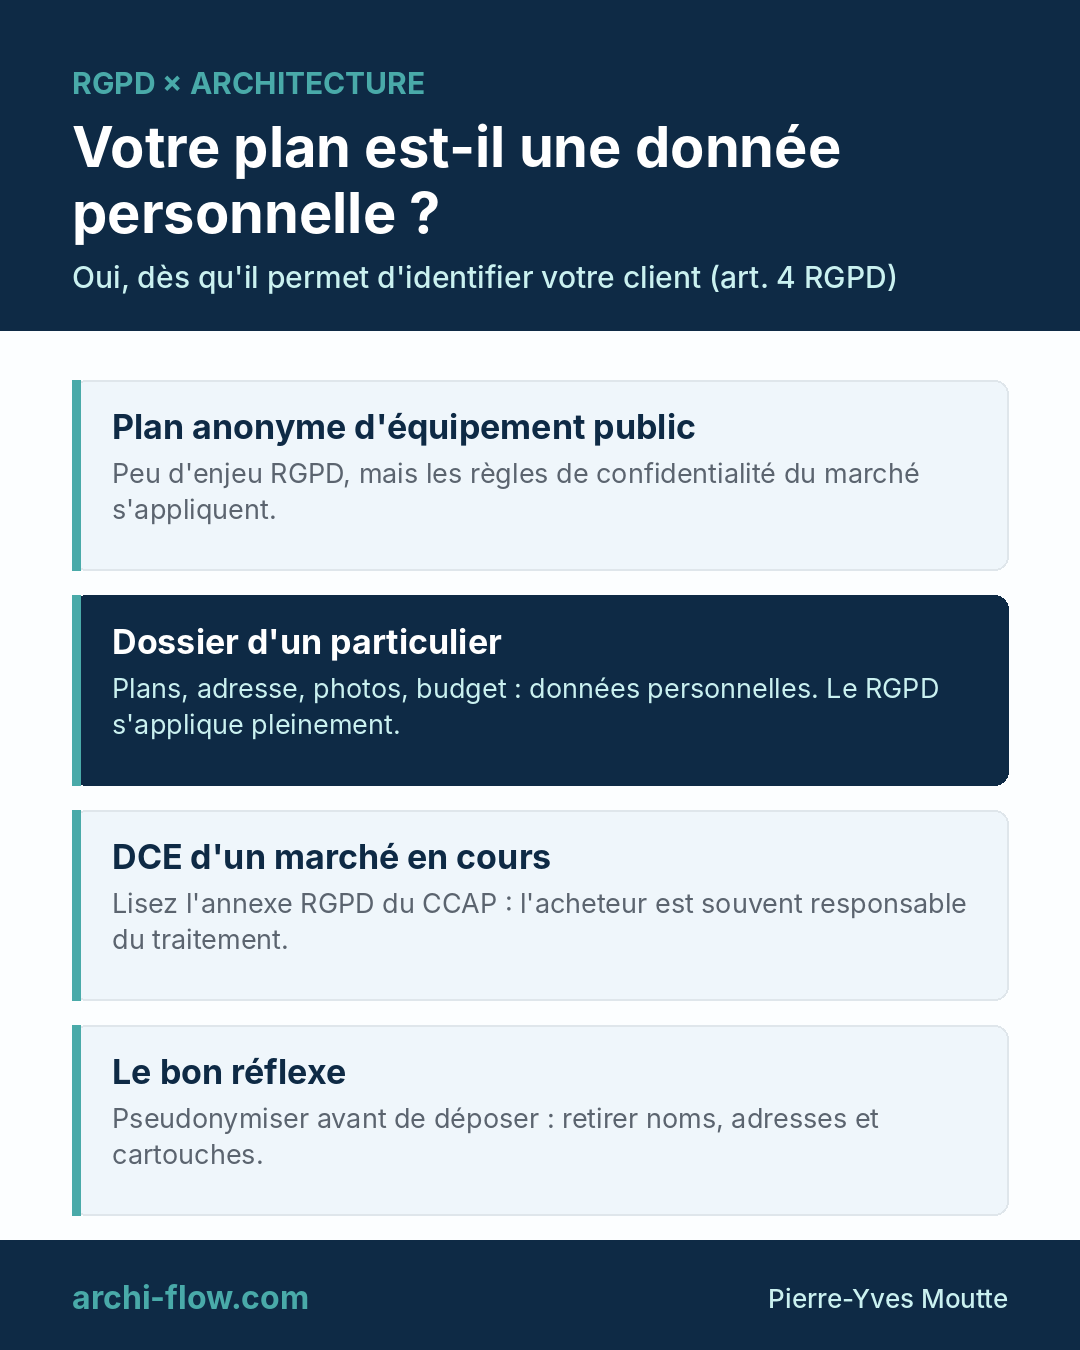
- Le plan anonyme d'un équipement public : un plan de masse d'école sans nom ni coordonnées présente peu d'enjeu RGPD, mais reste soumis aux règles de confidentialité du marché.
- Le dossier d'un particulier : plans, adresse, photos de l'intérieur, budget, situation familiale. Ce sont des données personnelles, et le RGPD s'applique pleinement.
- Le DCE (dossier de consultation des entreprises) d'un marché en cours : le RGPD n'est pas toujours en jeu, mais vos obligations contractuelles envers l'acheteur, si.
Un plan d'architecte est-il une donnée personnelle ?
Un plan devient une donnée personnelle dès qu'il se rapporte à une personne identifiée ou identifiable, ce qui est le cas de la plupart des projets de particuliers. L'article 4 du RGPD définit la donnée à caractère personnel comme toute information se rapportant à une personne physique identifiée ou identifiable, directement ou indirectement.
Un plan de rénovation avec l'adresse du chantier, un cartouche au nom de M. et Mme Martin ou des photos de leur salon permet d'identifier un foyer. À l'inverse, une coupe de principe sans référence au projet n'en contient pas.
Dans une agence, les données personnelles sont partout :
- Les dossiers clients : identité, adresse, coordonnées, plans d'habitation, photos, budget.
- Les échanges de chantier : comptes rendus nominatifs, numéros de téléphone des entreprises, courriels.
- Les dossiers administratifs : permis de construire, pièces d'identité transmises par un client, attestations.
- Les données internes : CV et références des collaborateurs utilisés dans les candidatures.
À retenir : pseudonymiser avant de déposer (retirer noms, adresses et cartouches) réduit nettement le risque, sans le supprimer si le plan reste reconnaissable.
Qui est responsable quand votre agence utilise un outil d'IA ?
Votre cabinet est en principe responsable du traitement : c'est lui qui décide pourquoi et comment les données de ses clients sont utilisées. L'éditeur de l'outil d'IA agit le plus souvent comme sous-traitant, c'est-à-dire qu'il traite les données pour le compte de votre agence, au sens de l'article 4 du RGPD.
La CNIL invite chaque organisme à s'interroger sur son rôle et celui du fournisseur, et à le formaliser par un contrat de sous-traitance ou un accord de responsabilité conjointe. Les conséquences sont concrètes, et fixées par l'article 28 du RGPD :
- Garanties suffisantes : vous ne pouvez faire appel qu'à des sous-traitants qui présentent des garanties suffisantes.
- Contrat écrit : le traitement par un sous-traitant est régi par un contrat ou un autre acte juridique.
- Instructions documentées : le sous-traitant ne traite les données que sur vos instructions.
- Sous-traitants ultérieurs : il ne peut pas confier vos données à un autre prestataire sans respecter les conditions prévues par l'article 28.
Un compte gratuit ouvert avec une adresse personnelle ne remplit généralement aucune de ces conditions. Un outil sans contrat de sous-traitance n'a pas sa place dans le dossier d'un client.
Attention au cas inverse : sur un marché public, c'est souvent l'acheteur qui est responsable du traitement et votre agence qui devient son sous-traitant. Certains CCAP (cahier des clauses administratives particulières) joignent une annexe RGPD dédiée : lisez-la avant de déposer une seule pièce du marché dans un outil d'IA.
Que recommande la CNIL avant de déployer une IA générative ?
La CNIL recommande six précautions, publiées le 18 juillet 2024, dont la plus structurante pour une agence est de privilégier des systèmes locaux, sécurisés et spécialisés. Elles figurent dans sa note Comment déployer une IA générative ?, et elles se transposent directement à un cabinet de 5 à 20 personnes.
- Partir d'un besoin concret. Synthèse de DCE, comptes rendus, notices : listez les usages réels avant de choisir un outil.
- Encadrer les usages. Écrivez ce qui est autorisé et ce qui est interdit, par exemple ne pas fournir de données personnelles à un outil non validé.
- Ne pas occulter les limites. Une IA se trompe : toute production destinée à un client ou à un acheteur est relue.
- Choisir un système robuste et un déploiement sécurisé. À défaut d'outil local, vérifiez dans quelle mesure le prestataire peut réutiliser vos données.
- Former et sensibiliser. Chaque collaborateur doit connaître les usages interdits et les risques des usages autorisés.
- Mettre en place une gouvernance. Désignez qui valide les outils et qui tient la liste des traitements.
Pour les données sensibles, la CNIL précise qu'il semble généralement plus opportun et plus sécurisé de privilégier le déploiement « sur site », tout en reconnaissant qu'un système hébergé à distance est souvent plus simple. Elle indique aussi qu'un organisme peut empêcher la réutilisation de ses échanges en désactivant cette option chez le fournisseur, quand elle existe.
Ces règles RGPD s'ajoutent aux obligations de l'AI Act, le règlement européen sur l'IA, que nous détaillons dans notre article sur les obligations de l'AI Act pour les cabinets d'architecture.
Où sont hébergées vos données, et pourquoi est-ce important ?
Le lieu d'hébergement décide des règles qui s'appliquent à vos fichiers : hors de l'Union européenne, tout transfert de données personnelles doit être encadré par le chapitre V du RGPD. C'est le premier point à vérifier dans les conditions d'un outil d'IA, avant même ses performances.
Pour les États-Unis, les transferts reposent aujourd'hui sur une décision d'adéquation adoptée le 10 juillet 2023 par la Commission européenne, le Data Privacy Framework (voir les questions-réponses de la CNIL). Le Tribunal de l'Union européenne l'a validée le 3 septembre 2025, mais un pourvoi a été formé devant la Cour de justice fin octobre 2025. Le cadre existe, mais il reste contesté, et ses prédécesseurs ont déjà été annulés deux fois.
Pour une agence, la conclusion pratique est simple : un hébergement en Europe, chez un prestataire soumis au droit européen, supprime la question. Nous comparons les deux approches dans notre article IA souveraine ou ChatGPT pour un cabinet d'architecture.
Que risque votre agence en cas de fuite de données ?
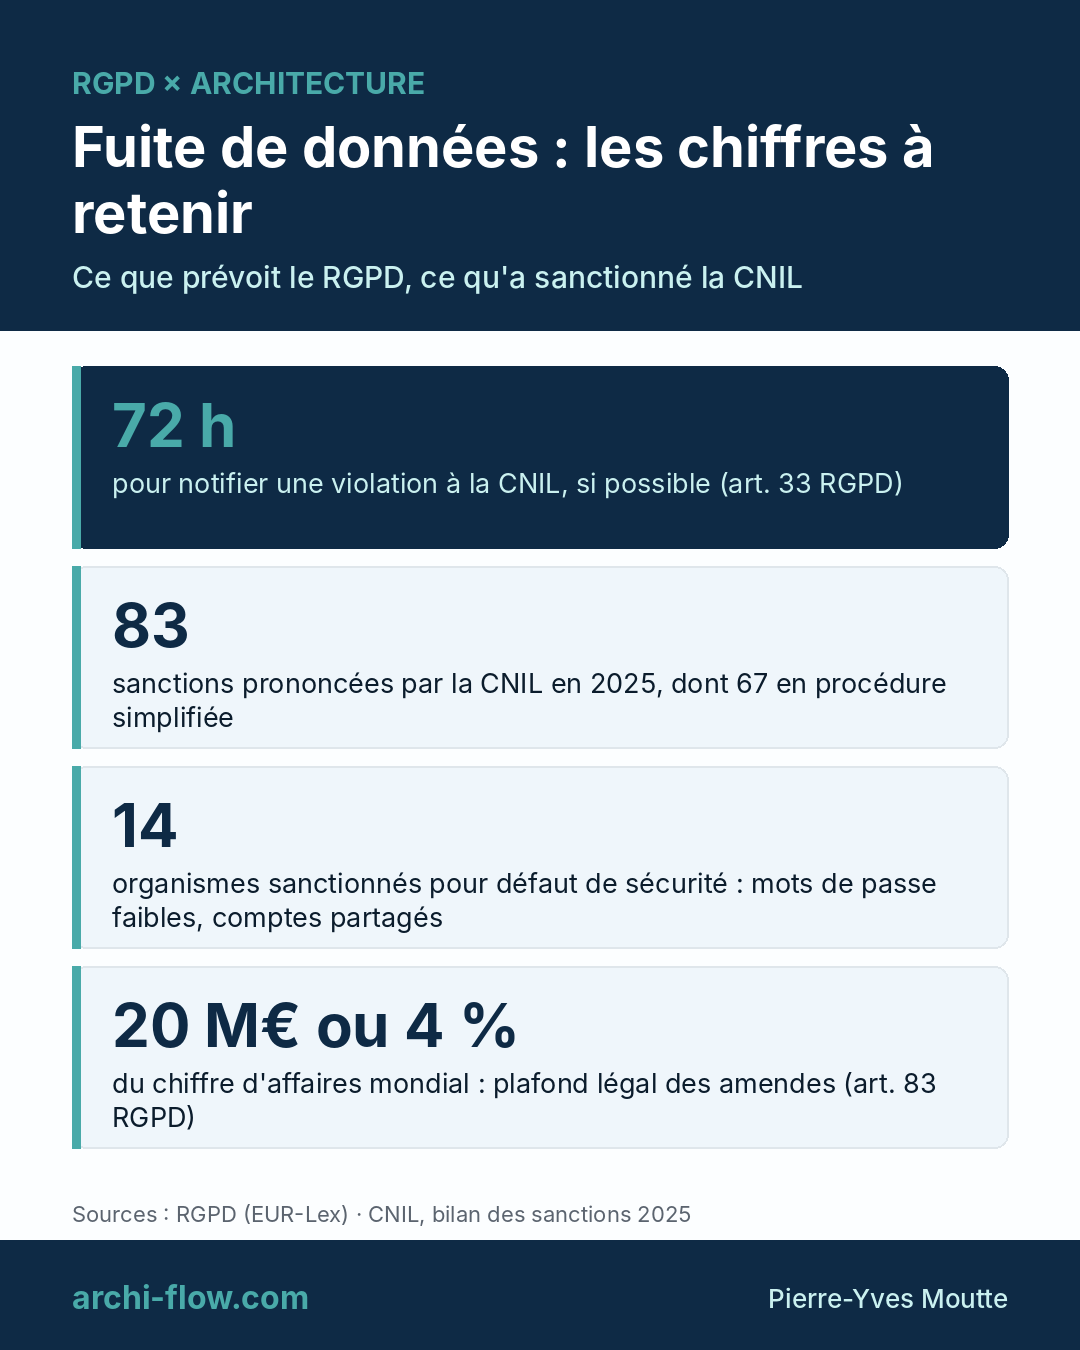
En cas de violation de données personnelles, vous devez la notifier à la CNIL dans les meilleurs délais et, si possible, dans les 72 heures après en avoir pris connaissance (article 33 du RGPD), sauf si elle ne présente pas de risque pour les personnes concernées.
Les plafonds d'amende sont connus : jusqu'à 10 millions d'euros ou 2 % du chiffre d'affaires mondial pour un manquement aux obligations du responsable du traitement ou du sous-traitant, et jusqu'à 20 millions d'euros ou 4 % pour une atteinte aux principes de base ou aux transferts (article 83). Pour une agence, ce sont des plafonds théoriques, pas des montants probables.
Le risque réel est ailleurs. Selon son bilan 2025, la CNIL a prononcé 83 sanctions en 2025, dont 67 en procédure simplifiée. Quatorze organismes ont été sanctionnés pour un défaut de sécurité, avec des exemples très ordinaires : mots de passe faibles et comptes partagés. Exactement ce que l'on trouve dans une agence où tout le monde se connecte à l'assistant IA avec le même identifiant.
Le premier coût d'une fuite reste commercial : la confiance d'un client dont les plans de maison circulent, ou d'un acheteur public dont les pièces de marché ont été exposées.
Quelles règles RGPD appliquer à l'IA dans votre cabinet dès cette semaine ?
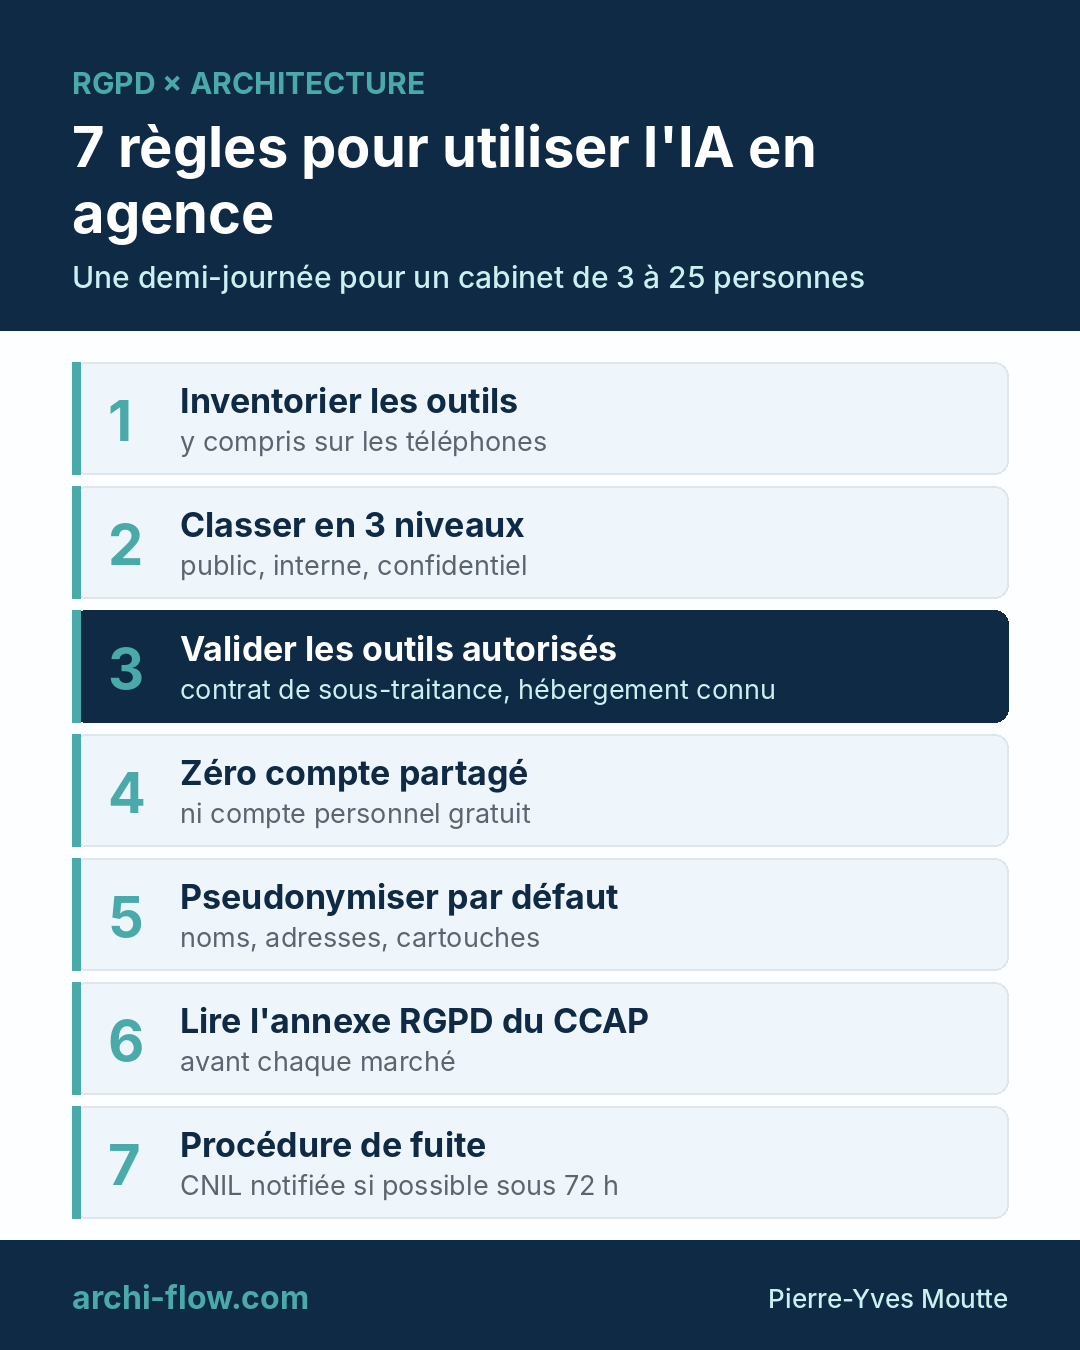
Sept règles suffisent pour encadrer l'IA dans une agence de 3 à 25 personnes, sans juriste ni projet informatique. Un cabinet de 7 personnes à Nantes peut les mettre en place en une demi-journée.
- Inventorier les outils utilisés. Demandez à chacun quels assistants il utilise, y compris sur son téléphone. Vous serez surpris.
- Classer les documents en trois niveaux. Public (plans publiés, notices), interne (méthodes, gabarits), confidentiel (dossiers clients, pièces de marché, honoraires).
- Valider une liste d'outils autorisés. Seuls les outils avec contrat de sous-traitance, hébergement connu et réutilisation des données désactivée reçoivent des documents confidentiels.
- Interdire les comptes personnels gratuits pour tout document d'agence, et supprimer les identifiants partagés.
- Pseudonymiser par défaut. Retirez noms, adresses et cartouches avant de déposer un document dans un outil non validé.
- Lire l'annexe RGPD du CCAP de chaque marché avant d'y appliquer un outil d'IA.
- Écrire une procédure de fuite d'une page. Qui prévient qui, dans quel délai, avec quelles informations : les 72 heures passent vite.
Ces règles protègent aussi votre savoir-faire. Les mêmes droits d'accès servent à structurer une base de connaissances qui garde le savoir-faire de l'agence.
Et avec des agents IA ?
Des agents IA ne règlent pas la question du RGPD à votre place, mais ils peuvent travailler dans un cadre où elle est réglée d'avance. L'écosystème ARCHI-FLOW est conçu comme un environnement souverain : les documents de l'agence restent dans un espace dédié, avec des droits d'accès par collaborateur, et le savoir-faire du cabinet devient un actif numérique protégé plutôt qu'une matière première pour un modèle public.
Le Documentaliste applique la gouvernance de la connaissance : il range chaque pièce selon son niveau de confidentialité, signale les documents qui contiennent des données personnelles et garde la trace de qui a accès à quoi. L'écosystème donne accès à plusieurs modèles (Claude, GPT, Mistral, Gemini) pour tirer le meilleur de chacun, sans multiplier les comptes individuels.
Ce que les agents ne font pas : ils ne décident pas de ce qui peut être partagé avec un client ou un acheteur, et la responsabilité du traitement reste celle de l'agence. Exigez de nous, comme de tout prestataire, le contrat de sous-traitance et la liste des sous-traitants ultérieurs. Pour voir comment nous déployons l'écosystème étape par étape, consultez notre méthode, et pour l'analyse des pièces de marché, notre guide pour analyser un DCE avec l'IA.
Questions fréquentes
Un architecte peut-il utiliser ChatGPT avec les plans de ses clients ?
Oui, si l'outil est encadré : contrat de sous-traitance avec l'éditeur, réutilisation des données désactivée et hébergement connu. La CNIL déconseille de saisir des données personnelles dans un service grand public. Un plan associé au nom ou à l'adresse d'un client contient des données personnelles.
Un plan de maison est-il une donnée personnelle au sens du RGPD ?
Oui, dès qu'il se rapporte à une personne identifiée ou identifiable, par exemple via l'adresse du chantier, le nom dans le cartouche ou des photos de l'intérieur. L'article 4 du RGPD définit ainsi la donnée à caractère personnel. Un plan sans aucune référence au projet ni au client n'en contient pas.
Faut-il un contrat avec l'éditeur d'un outil d'IA ?
Oui, dès que l'outil traite des données personnelles pour le compte de votre agence. L'article 28 du RGPD impose un contrat ou un autre acte juridique avec le sous-traitant, qui ne traite les données que sur instruction documentée. Sans ce contrat, l'outil ne doit pas recevoir de dossiers clients.
Que faire si des données clients ont fuité via un outil d'IA ?
Notifiez la violation à la CNIL dans les meilleurs délais et, si possible, dans les 72 heures après en avoir pris connaissance (article 33 du RGPD), sauf absence de risque pour les personnes. Documentez l'incident, coupez l'accès en cause et prévenez les clients concernés si le risque est élevé.
Quelles sanctions la CNIL a-t-elle prononcées en 2025 ?
La CNIL a prononcé 83 sanctions en 2025, dont 67 en procédure simplifiée. Quatorze organismes ont été sanctionnés pour un défaut de sécurité, notamment des mots de passe faibles et des comptes partagés. Les plafonds légaux vont jusqu'à 20 millions d'euros ou 4 % du chiffre d'affaires mondial.
En résumé
Le RGPD n'interdit pas l'IA en cabinet d'architecture : il rend l'agence responsable de ce qu'elle y dépose. Un plan associé à un client identifiable est une donnée personnelle ; l'outil qui le reçoit doit être couvert par un contrat de sous-traitance, ne pas réutiliser vos données et être hébergé dans un cadre connu, idéalement en Europe. Sur un marché public, lisez d'abord l'annexe RGPD du CCAP.
Commencez par l'essentiel : inventaire des outils, classement des documents en trois niveaux, liste d'outils autorisés et fin des comptes partagés. Préparez une procédure de fuite d'une page, car la notification à la CNIL se fait si possible sous 72 heures. Ces règles protègent vos clients, vos marchés et le savoir-faire de l'agence.
Article rédigé par Pierre-Yves Moutte, fondateur d'ARCHI-FLOW, plateforme d'agents IA souverains pour cabinets d'architecture indépendants.
Sources : RGPD, article 4 : définitions (CNIL) · RGPD, articles 28, 32 et 33 : sous-traitant, sécurité, violation (CNIL) · RGPD, article 83 : amendes (CNIL) · CNIL, Comment déployer une IA générative ? (18 juillet 2024) · CNIL, questions-réponses sur l'utilisation d'un système d'IA générative · CNIL, bilan des sanctions 2025 · CNIL, adéquation des États-Unis · Règlement (UE) 2016/679, texte intégral (EUR-Lex)
Vos outils d'IA sont-ils prêts pour les dossiers de vos clients ?
Audit gratuit de 30 minutes — on passe en revue ensemble les outils d'IA de votre agence, on classe vos documents par niveau de confidentialité et on repère ce qui doit changer.
Réserver mon audit gratuit